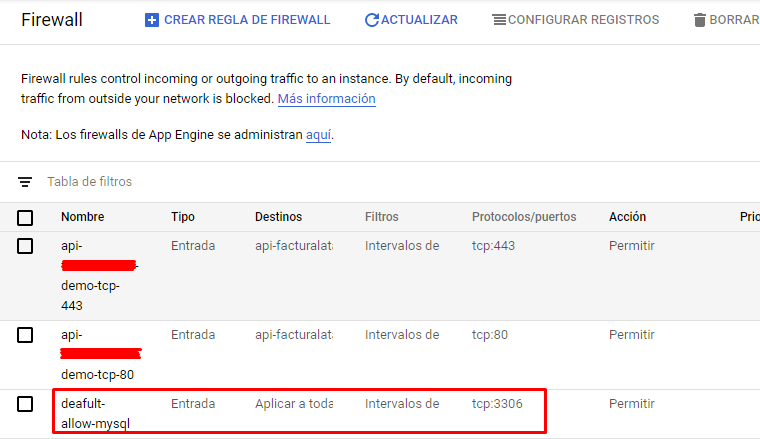
Habilitar Puertos en Firewall de Google Cloud
Para permitir conexiones externas a servicios específicos del servidor (como MySQL/MariaDB en el puerto 3306, PostgreSQL en el 5432 o paneles adicionales), se deben abrir las reglas de entrada correspondientes en el Firewall de Google Cloud Platform (VPC).
Pasos para Crear la Regla de Firewall
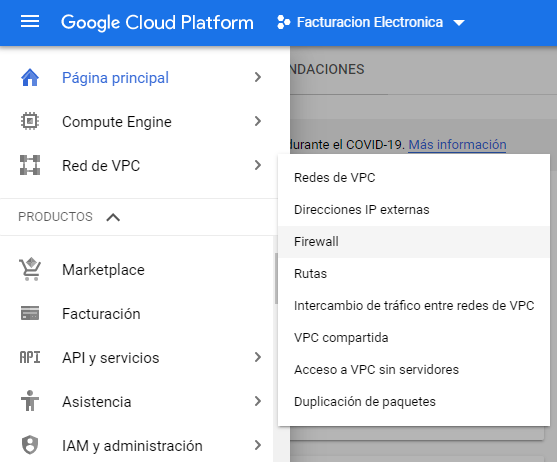
- Ingrese a la consola de Google Cloud y en el menú de navegación diríjase a: Red de VPC > Firewall (o busque Reglas de Firewall en la barra superior).
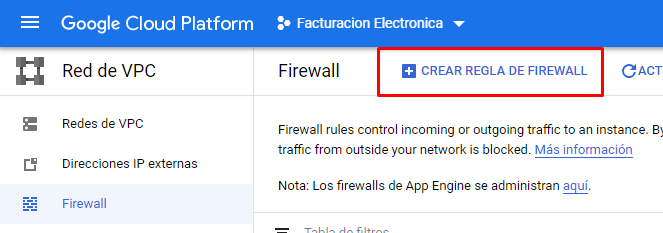
- En la barra superior, haga clic en Crear regla de firewall.
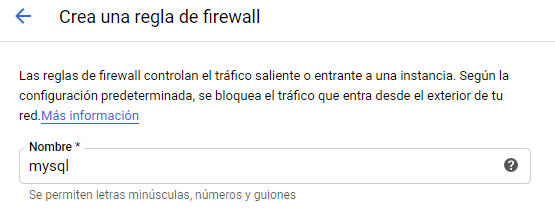
- Configure los campos principales:
- Nombre: Un identificador en minúsculas descriptivo (por ejemplo:
permitir-mysql-3306). - Prioridad:
1000(predeterminada). - Dirección del tráfico: Entrada (Ingress).
- Acción en caso de coincidencia: Permitir (Allow).
- Nombre: Un identificador en minúsculas descriptivo (por ejemplo:
- Configure los parámetros de red y protocolo:
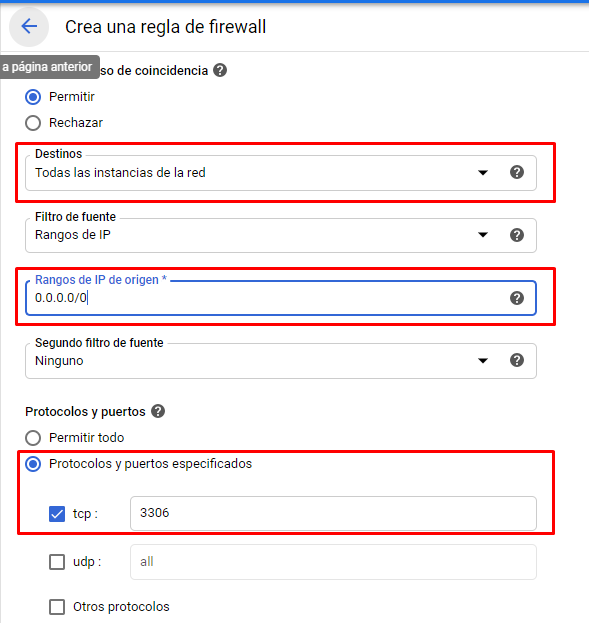
- Destinos (Targets): Todas las instancias de la red (o use etiquetas de red si prefiere apuntar solo a una VM).
- Filtro de fuente (Source filter): Rangos de IPv4.
- Rangos de IPv4 de fuente: Para acceso global
0.0.0.0/0(o preferiblemente la IP estática de su oficina/hogar para mayor seguridad). - Protocolos y puertos: Seleccione Protocolos y puertos especificados, marque la casilla TCP y escriba el puerto (ejemplo:
3306).
- Pulse Crear. La nueva regla se aplicará inmediatamente en la VPC y su servidor podrá responder en dicho puerto.